vCenter to serce infrastruktury wirtualizacyjnej wielu firm - jak most zwodzony do zamku, w którym trzymane…
dziewanna · 2026-08-24 · 0 pkt · 1 kom.
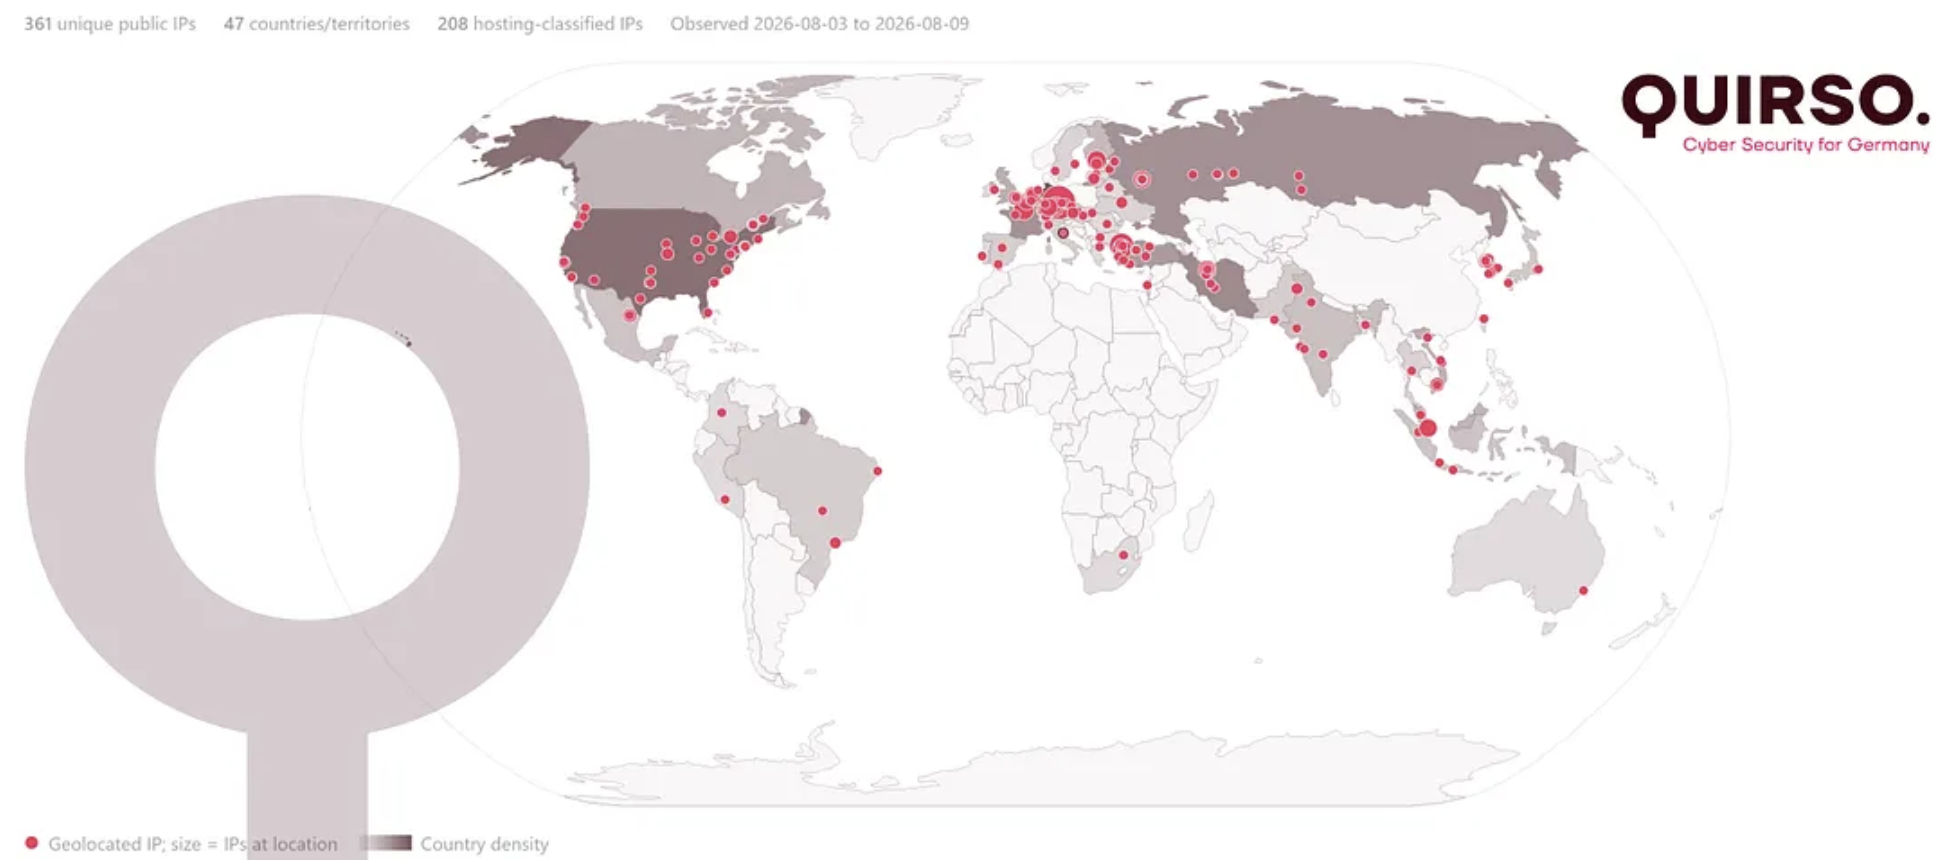
vCenter to serce infrastruktury wirtualizacyjnej wielu firm - jak most zwodzony do zamku, w którym trzymane są wszystkie serwery. Gdy zespół QUIRSO znalazł ślady chińskiej grupy APT wykorzystującej lukę CVE-2026-59310 (CVSS 9.8) w usłudze Syslog Server, okazało się, że ten most stał otworem na oścież przy globalnej skali. Do tego dochodzi druga podatność, CVE-2026-59309, też z maksymalną notą krytyczności - na razie bez potwierdzonego powiązania z tą samą kampanią, ale sam fakt jej istnienia nie daje spać spokojnie administratorom.
#cyberbezpieczenstwo #podatnosci #apt #vmware
Komentarze (1)
jarylo · 2026-08-24
Ciekawe, że znowu Syslog Server - w VMware to już powtarzający się wektor, bo usługa z natury nasłuchuje i przyjmuje dane z zewnątrz, więc łatwo o nadpisanie granic zaufania. Pytanie czy ktoś w ogóle segmentuje sieć zarządzania vCenter od reszty, czy dalej króluje flat network 'bo tak było wygodniej przy wdrożeniu'.