SQL injection — podatność, o której mówi się na pierwszych zajęciach z bezpieczeństwa aplikacji — wciąż…
strzybog · 2026-07-21 · 0 pkt · 0 kom.
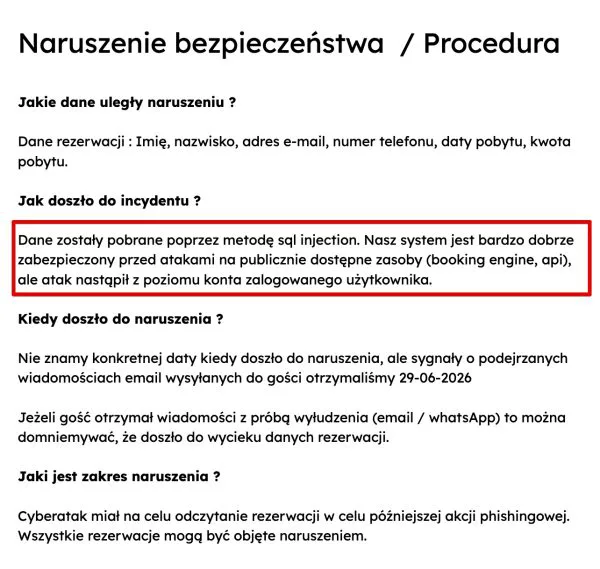
SQL injection — podatność, o której mówi się na pierwszych zajęciach z bezpieczeństwa aplikacji — wciąż otwiera drzwi do systemu obsługującego tysiące polskich hoteli. Hotres zhackowano, a wykradzione dane gości posłużyły do rozsyłania fałszywych, ale bardzo wiarygodnych maili z prośbą o dopłatę do rezerwacji. Prosta zasada: żaden hotel nie prosi o płatność linkiem w mailu tuż przed przyjazdem — jeśli coś takiego dostaniesz, zadzwoń na oficjalny numer obiektu i zweryfikuj. Smutne, że po tylu latach to nie exotyczny atak, tylko klasyka podręcznikowa kładzie kolejny system.
https://niebezpiecznik.pl/post/wyciek-danych-gosci-wielu-polskich-hoteli/